Utilisateurs et accès
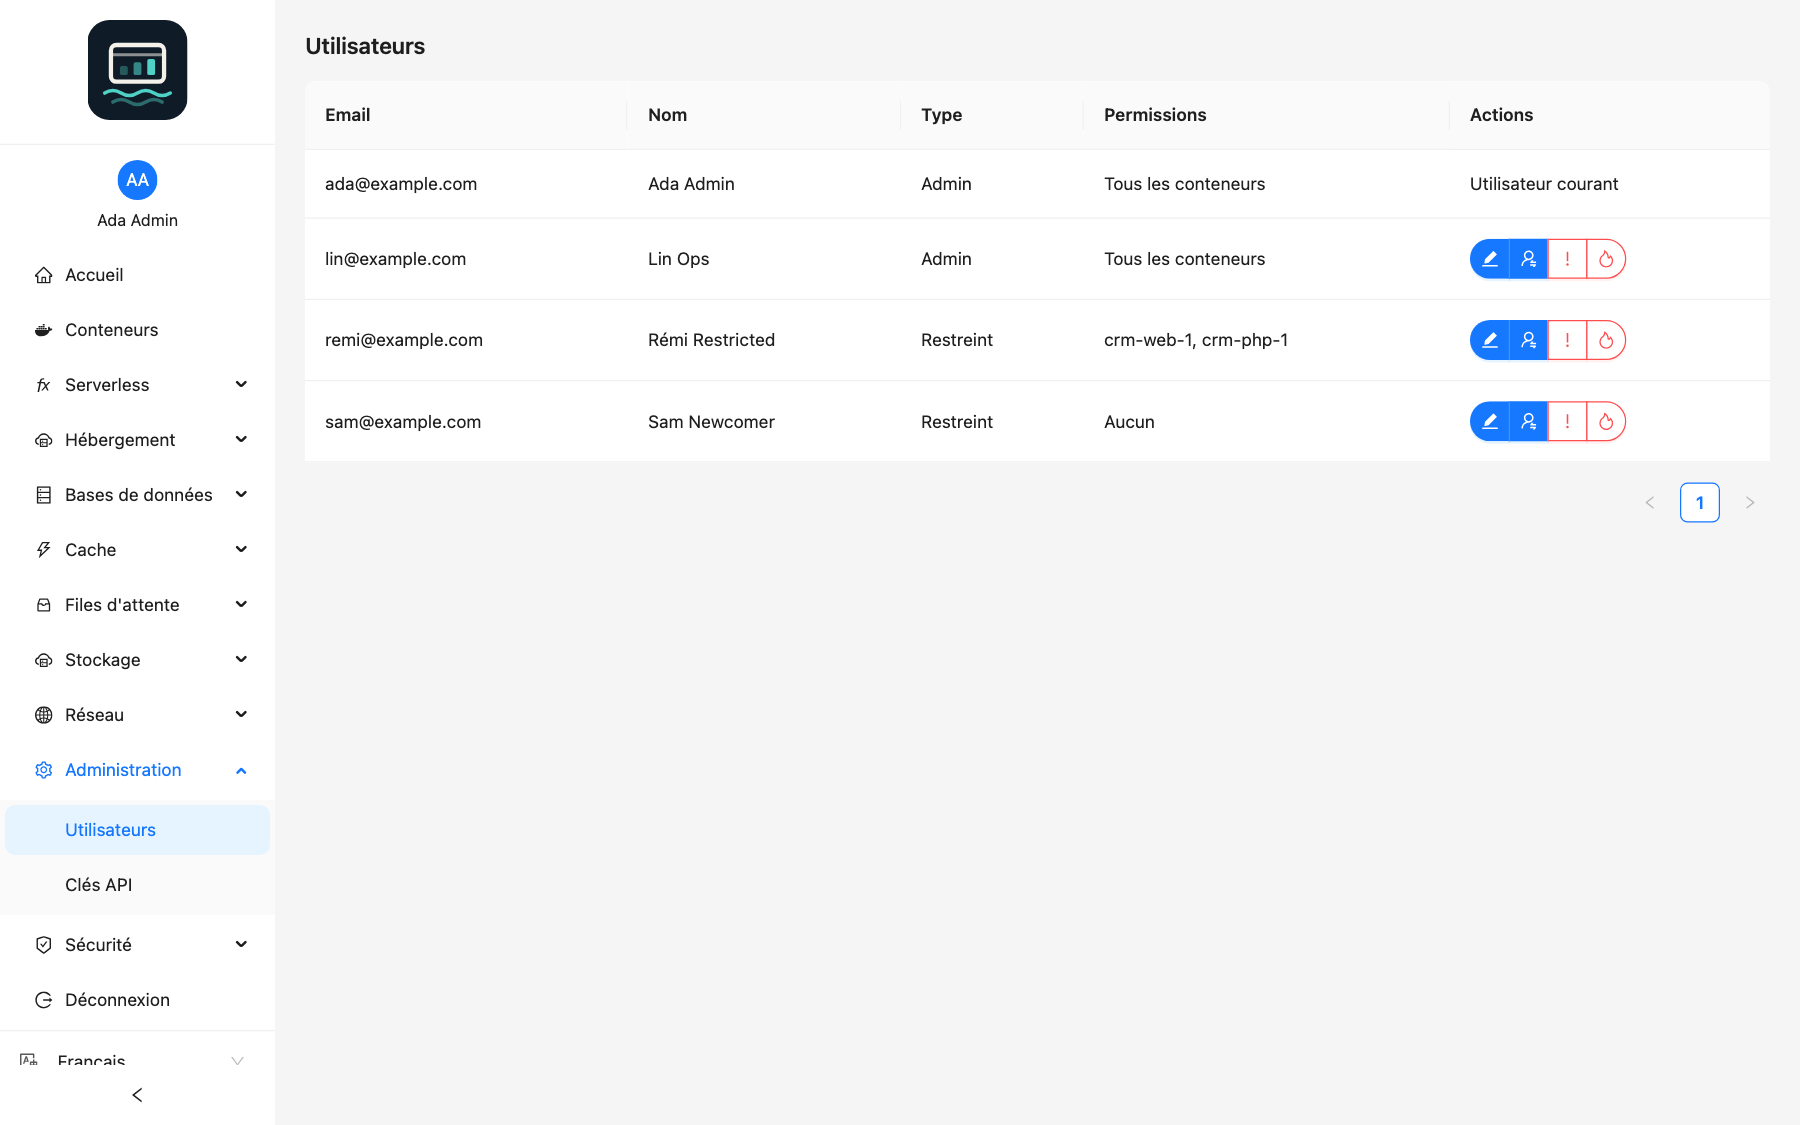
Les utilisateurs viennent de votre fournisseur OIDC : un compte est créé à sa première connexion. Seuls les admins gèrent les utilisateurs, depuis Administration → Utilisateurs.
Profils
| Profil | Conteneurs | Fonctions d'administration |
|---|---|---|
| Admin | Tous | Utilisateurs, domaines, sites web, SFTP, services managés, réseaux privés, audit trail |
| Restreint | Uniquement ceux attribués par un admin | Aucune (403) |
- Le premier utilisateur qui se connecte devient admin.
- Les suivants démarrent restreints, sans aucun conteneur.
Chaque utilisateur, quel que soit son profil, gère ses propres clés API et peut utiliser les tâches planifiées.
Attribuer des conteneurs
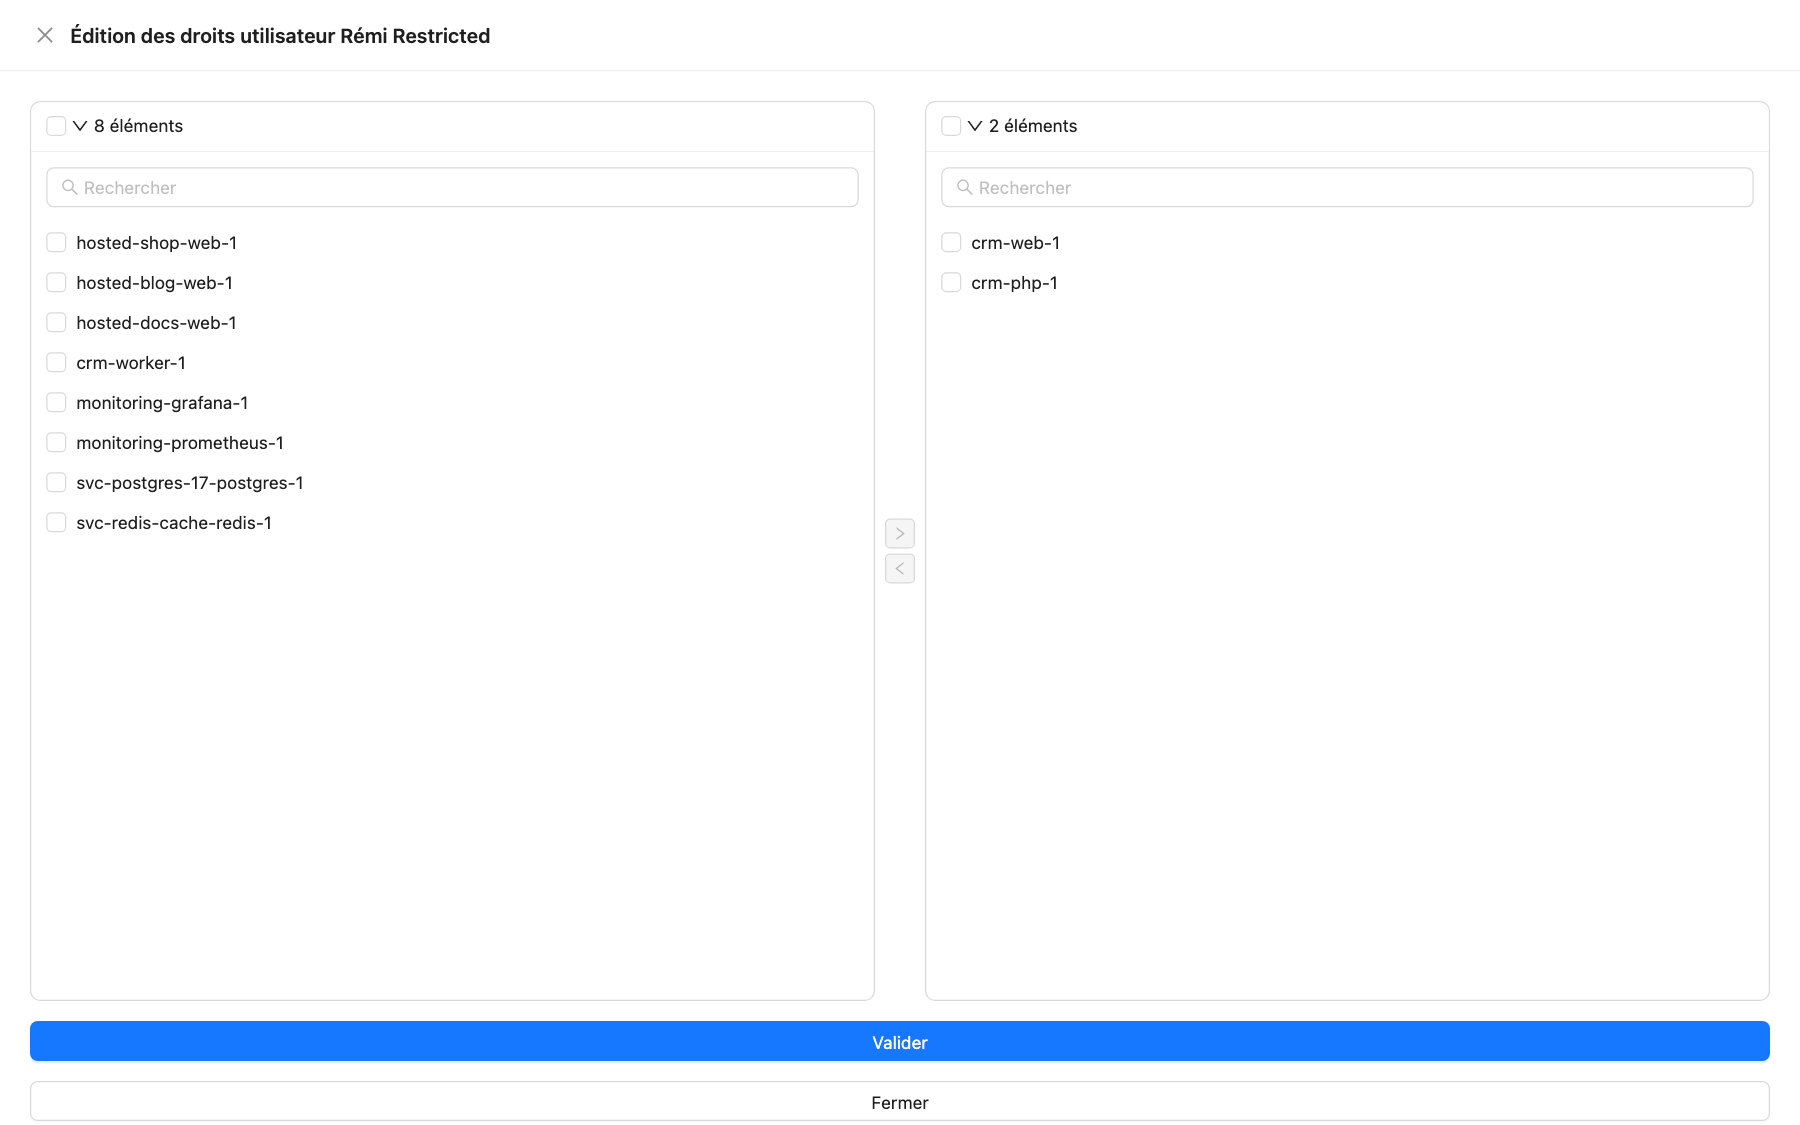
- Dans Utilisateurs, cliquez sur Modifier sur la ligne de l'utilisateur.
- Dans le panneau latéral, faites passer les conteneurs dans la liste de droite (filtrez avec Rechercher un conteneur).
- Cliquez sur Valider.
La colonne Permissions liste alors les conteneurs attribués. Un utilisateur restreint ne voit et n'agit que sur ces conteneurs (logs, shell, copie de fichiers, stats, actions, tâches planifiées).
Actions
| Bouton | Effet |
|---|---|
| Modifier | Choisir les conteneurs d'un utilisateur restreint |
| Transformer en admin | Promouvoir : accès à tous les conteneurs et à toutes les fonctions d'administration |
| Transformer en utilisateur restreint | Rétrograder en restreint |
| Interdire tous les conteneurs | Passer en restreint et retirer tous les conteneurs attribués |
| Supprimer | Supprimer l'utilisateur et révoquer toutes ses clés API |
Votre propre ligne affiche Utilisateur courant à la place des boutons : un autre admin doit modifier votre profil.
Depuis la CLI
loch users ls
loch users grant alice@example.com web-1 db-1
loch users revoke alice@example.com db-1
loch users promote alice@example.com
loch users demote alice@example.com
loch users rm alice@example.com
Voir la documentation de la Loch CLI.
Bon à savoir
- Les accès portent sur le nom du conteneur : un conteneur recréé sous le même nom garde ses utilisateurs, un conteneur renommé les perd.
- Les conteneurs des fonctions (
fn-*) ne peuvent jamais être attribués à un utilisateur restreint. - Les conteneurs portant le label
systemne sont pas listés dans le panel. - Une clé API porte le profil de son utilisateur : la clé d'un utilisateur restreint n'atteint jamais les routes d'administration, quels que soient ses scopes (scopes).
- Supprimer un utilisateur ne bloque pas son compte OIDC : il obtient un nouveau compte restreint à sa prochaine connexion. Bloquez-le chez le fournisseur.
- Chaque modification est enregistrée dans l'audit trail.